無論你正準備開設實體店,還是推出網店,你可能已經完成貨品備貨、生產安排及市場推廣策略,最後一步便是設定收款方式。
當你在 Google 搜尋「如何接受網上付款」或「如何接受信用卡付款」時,整個流程看似簡單,直到遇上一個重要課題──支付合規(Payment Compliance)。
你可能會看到一些陌生的縮寫,例如 PCI DSS,又或者搜尋結果充斥著「PCI DSS 檢查清單」等術語,令人一時間不知從何入手。
支付合規涉及不同法規、行業標準及技術要求,內容相對複雜,對不少企業,尤其是首次自行處理支付系統的商戶而言,確實具有一定挑戰。
本文將帶你全面了解支付合規的基本概念,並提供一份 PCI DSS 檢查清單,協助你建立更安全、更符合規範的支付環境。
甚麼是 PCI DSS?
PCI DSS(Payment Card Industry Data Security Standard,支付卡產業資料安全標準) 是由 MasterCard、American Express、Visa、JCB International 及 Discover Financial Services 於 2004 年共同制定的一套支付資料安全標準,目的包括:
- 在不同信用卡網絡之間建立一致的資訊安全標準。
- 減少信用卡交易詐騙及資料外洩風險。
PCI DSS 第一個版本(Version 1.0)於 2004 年 12 月正式推出,其後一直按照支付市場及網絡安全環境的變化持續更新。
根據最新版本 PCI DSS 4.0.1*,任何接受、處理、儲存或傳輸持卡人敏感資料的機構均須遵守有關規定,包括:
PCI DSS 是否適用於我的企業?
根據 PCI DSS 4.0.1,只要符合以下任何一種情況,便需要遵守相關要求。
1. 儲存、處理或傳輸帳戶資料
即企業自行於交易過程中處理持卡人資料(Cardholder Data)或敏感驗證資料(Sensitive Authentication Data)。
例如:
- 使用自行開發的網店結帳頁面,直接在商戶網站收集客戶信用卡資料,再將資料傳送至支付閘道(Payment Gateway)。
- 透過電話訂單或郵寄訂單,由員工手動輸入客戶信用卡資料至 POS 系統或內部試算表。在香港,這種做法較常見於酒店業。
- 自行儲存客戶信用卡資料,例如服務供應商保留信用卡號碼作定期扣款或訂閱付款用途,而非使用已獲認證支付供應商提供的 Tokenisation(代碼化)方案。
2. 營運或管理可能影響支付資料安全的系統
即使企業或第三方沒有直接接觸信用卡資料,只要所管理的系統可能影響支付安全,同樣受 PCI DSS 規範。
例如:
- 負責管理店內 Wi-Fi 網絡的 IT 服務供應商,而信用卡終端機正是透過該網絡連接。
- 維護商戶網站及結帳頁面的網站開發人員。
雖然他們不會直接接觸持卡人資料,但一旦系統存在安全漏洞,仍有可能令支付資料面臨風險。
3. 將支付業務或持卡人資料環境(Cardholder Data Environment,CDE)外判予第三方
不少企業已將信用卡支付相關工作交由支付服務供應商處理,因此毋須自行儲存、處理或傳輸信用卡資料。
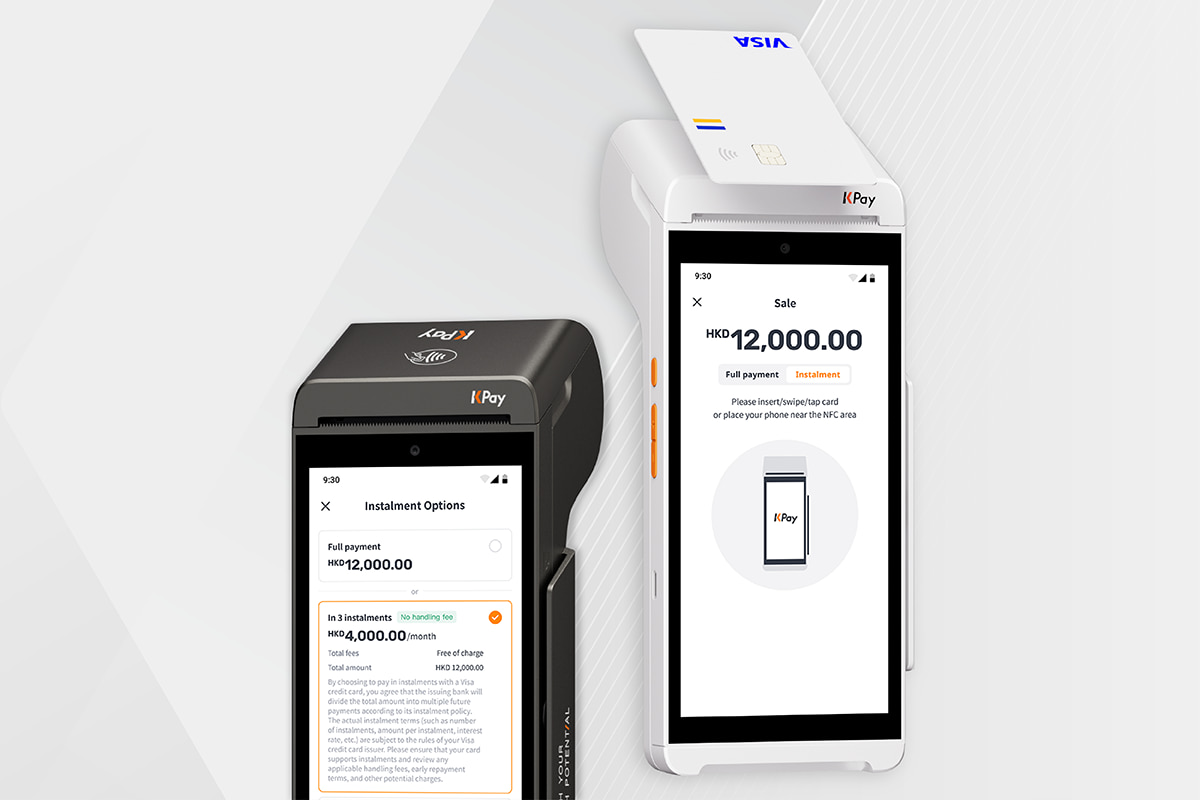
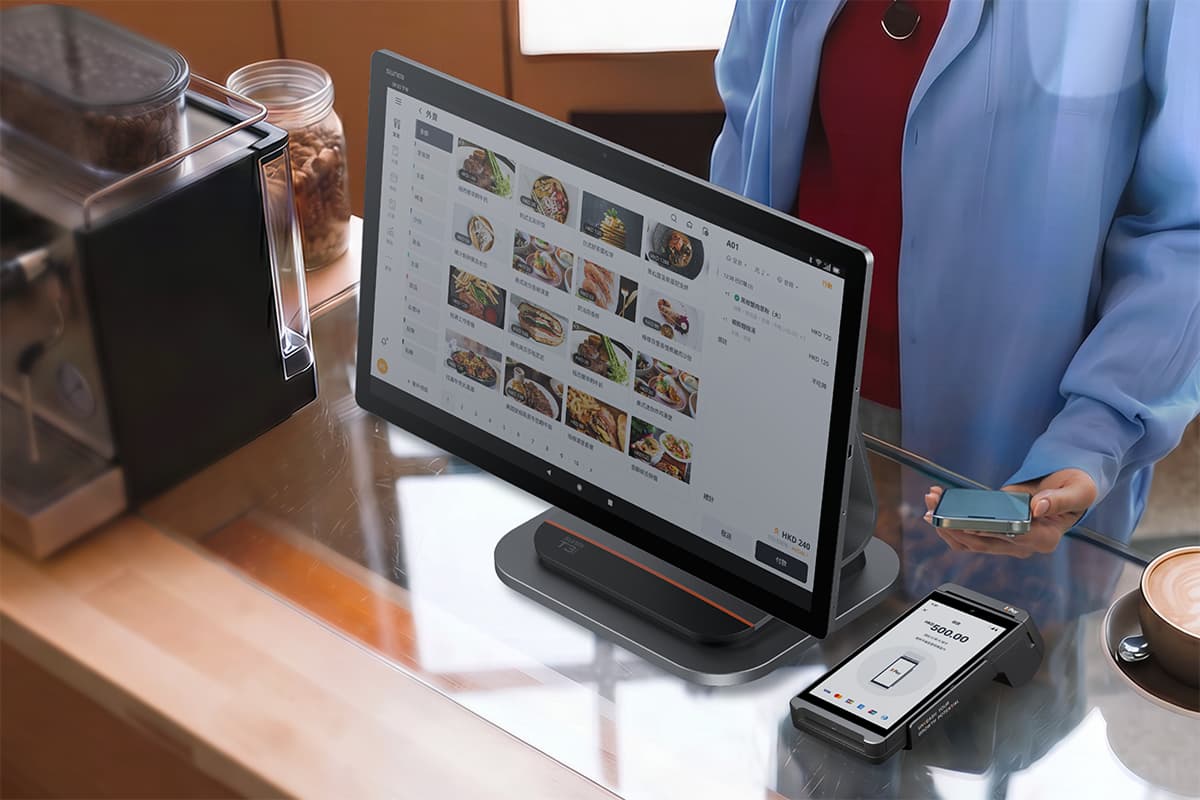
例如,一間咖啡店使用 KPay Terminal Pro 收款,整個信用卡支付流程均由 KPay 處理,商戶本身並不會接觸客戶信用卡資料。
不過,即使如此,商戶仍然有責任確認所選用的支付服務供應商已符合 PCI DSS 規範。
利用 PCI DSS 檢查清單評估你的支付合規情況
要符合 PCI DSS 4.0.1 的要求,商戶及支付服務供應商必須符合標準所列出的 12 項安全要求,以達到信用卡組織及支付服務供應商對數碼支付安全的要求。
在選擇支付服務供應商之前,建議先利用以下 PCI DSS 檢查清單,確認供應商是否已代你符合全部 12 項 PCI DSS 要求。
如果當中任何一項要求未有由支付服務供應商負責,相關安全措施便需要由你的企業自行實施、管理及持續維護。
| 要求 |
符合要求所需措施 |
支付 |
| 1 |
安裝及維護網絡安全控制(NSC)
網絡安全控制(NSC),例如防火牆,通常會根據開發人員或 IT 服務供應商所設定的規則,監控及管理網絡流量。
如果你已將支付相關工作外判予已獲認證的支付服務供應商,這項要求大部分都會由供應商代為處理。他們的支付基礎設施一般已內置相關安全控制,並會持續維護。不過,你仍應確認供應商已妥善配置這些安全控制,並定期進行檢查及更新。 |
是 |
否 |
| 2 |
為所有系統元件採用安全配置
更改預設密碼、移除不必要的軟件、功能及帳戶,以及停用或移除不必要的服務,都有助減少黑客入侵系統的機會,降低系統被攻擊的風險。 |
是 |
否 |
| 3 |
保護已儲存的帳戶資料
除非基於業務需要,否則不應儲存支付帳戶資料;而**敏感驗證資料(Sensitive Authentication Data)**則在完成授權後,任何情況下都不得儲存。
如果你的企業需要儲存 PAN(Primary Account Number,主要帳戶號碼,即信用卡號碼),必須採取適當措施,確保資料無法被直接讀取。若在交易授權前需要暫時儲存敏感驗證資料,亦必須妥善保護有關資料。 |
是 |
否 |
| 4 |
在傳輸過程中以強效加密技術保護持卡人資料
透過容易被惡意人士存取的網絡(包括公共網絡及非受信任網絡)傳輸 PAN(主要帳戶號碼) 時,必須使用加密技術保護資料。
你可以在資料傳輸前先進行加密,亦可以透過加密整個傳輸連線(Session)來保障資料安全,或同時採用兩種方式。 |
是 |
否 |
| 5 |
保護所有系統及網絡免受惡意軟件威脅
惡意軟件(Malware)是指專門設計用來秘密入侵系統,以竊取或破壞資料的軟件或韌體。常見例子包括病毒(Virus)、間諜軟件(Spyware)、勒索軟件(Ransomware),以及鍵盤側錄程式(Keylogger,即會秘密記錄使用者鍵盤輸入內容,包括密碼及信用卡資料的軟件)。
惡意軟件可能透過日常獲批准的業務活動入侵企業網絡,例如員工電子郵件(如釣魚詐騙電郵)、瀏覽互聯網、使用流動電腦或外置儲存裝置等,並利用系統漏洞發動攻擊。 |
是 |
否 |
| 6 |
開發及維護安全的系統與軟件
系統安全漏洞可能讓不法分子有機會存取支付資料。不過,只要定期更新系統並修補已知的安全漏洞,便可有效降低相關風險。
所有應用程式均應遵循安全開發及安全編碼最佳實務進行開發;而涉及**持卡人資料環境(Cardholder Data Environment,CDE)**的任何系統變更,亦必須按照既定的變更管理程序(Change Control Procedures)執行。 |
是 |
否 |
| 7 |
按業務需要限制存取系統元件及持卡人資料的權限
若使用者存取權限管理不善,未經授權的人士可能有機會存取重要資料或系統。因此,只有獲授權的人員才可存取敏感資料及系統,而相關權限亦應根據每位使用者的工作職責而定。
存取權限應遵循以下兩項原則:
•「按需要知悉」(Need to Know):使用者只應獲授權存取完成工作所必需的最少資料。
•「最小權限原則」(Least Privilege):使用者只應獲授權完成工作所需的最低系統權限。 |
是 |
否 |
| 8 |
識別使用者身份並驗證其存取系統元件的權限
為每位可存取系統的人員分配唯一使用者識別碼(User ID),可確保所有涉及重要資料及系統的操作均由可識別及已獲授權的使用者執行,並可追蹤相關操作紀錄。
除非另有說明,以下要求適用於所有帳戶類型,包括:
• POS(銷售點)系統帳戶
• 具備管理員權限的帳戶
• 用於查閱或存取支付帳戶資料,或可存取相關系統的帳戶
**注意:**以上要求並不適用於消費者(持卡人)所使用的帳戶。 |
是 |
否 |
| 9 |
限制實體存取持卡人資料
應限制對持卡人資料,以及任何儲存、處理或傳輸該等資料的系統的實體存取權限。否則,未經授權的人士可能有機會接觸或移走載有敏感資料的系統或紙本文件。 |
是 |
否 |
| 10 |
記錄及監察所有存取系統元件及持卡人資料的活動
為防止系統漏洞遭到利用,企業應定期監察及測試網絡,以便及早發現及修復潛在的安全問題。
• 異常的存取行為及系統活動
• 安全系統故障
• 系統安全漏洞
企業亦應保留稽核紀錄(Audit Logs)及系統日誌(System Logs),以追蹤使用者活動,及早偵測異常及可疑行為,並在發生安全事故時支援有效的數碼鑑證分析(Forensic Analysis)。 |
是 |
否 |
| 11 |
定期測試系統及網絡的安全性
企業應定期檢視及測試系統元件、作業流程,以及自行開發或客製化的軟件,因為不法分子可能會發現並利用系統漏洞,而軟件更新亦可能引入新的錯誤或安全漏洞,從而危及資料安全。
透過定期測試,可確保現有的安全控制措施能持續配合企業系統及營運環境的變化,並維持有效的保護能力。 |
是 |
否 |
| 12 |
透過企業政策及管理措施加強資訊安全
企業應制定完善的資訊安全政策及管理措施,以明確訂立公司對資料安全的要求,並讓員工清楚了解自己在保障資料安全方面的責任。
所有員工均應了解支付帳戶資料的敏感性,以及自己在保護相關資料方面所肩負的責任。 |
是 |
否 |
**注意:**以上要求摘錄自 PCI Security Standards Council 制定的 PCI DSS Prioritised Approach Tool,並參考 PCI DSS Quick Reference Guide 編製。如欲全面了解各項要求,以及企業為符合 PCI DSS 規範而需實施的具體安全控制措施,請參閱相關官方文件。
PCI DSS 合規檢查清單的結果代表甚麼?
如果你未能對上述任何一項要求有信心地回答「是」,代表你目前所選用的支付方案未必已全面符合 PCI DSS 規範。在這種情況下,你的企業有機會因未符合相關安全要求,而被代表 Visa、Mastercard 等信用卡組織的收單機構(Acquiring Bank)罰款或採取其他處分,而最終責任仍由你的企業承擔。
不過,這並不代表你需要自行管理全部 12 項 PCI DSS 要求。只要選擇符合 PCI DSS 規範的支付服務供應商,便可將大部分合規責任交由供應商處理,大大減輕企業在支付安全方面的管理負擔。
使用 KPay 支付方案,保障客戶支付資料安全
保障客戶的支付資料安全,是企業接受數碼支付時最重要,同時亦最具挑戰性的工作之一。KPay 的支付方案已符合 PCI DSS 規範,並取得 ISO 27001 資訊安全管理認證。
與其自行管理支付安全,不如選擇像 KPay 這類已獲認證的支付服務供應商,直接使用已建置、經過測試並符合業界安全標準的支付系統。這不但能有效減輕企業的合規負擔,更能提升客戶對支付安全的信心,讓他們安心完成每筆交易。